専門的なWebセキュリティ診断
Webサイトの安全性を、
専門的な診断で確かめる。
まずはURLを入力するだけの無料チェックで、公開情報から確認できるセキュリティ設定を把握。 さらに踏み込んだ検証は、脆弱性診断とソースコード診断で承ります。
- 登録不要・0円
- 攻撃的な検査は行いません
- 結果はその場で表示
チェック結果
www.example.co.jp
2
改善候補
1
参考
1
未検証
2
確認済み
- HTTPS(暗号化通信)の利用TLS 1.3 で通信確認済み
- サーバー証明書の有効性期限まで残り約82日確認済み
- HSTS(HTTPSの強制)ヘッダーが設定されていません重要度 中
- クリックジャッキング対策埋め込みが制限されていません重要度 低
- 脆弱性報告の窓口(security.txt)公開されていません参考
- HTTPからHTTPSへの転送応答が時間内に返りませんでした未検証
Free Check
無料チェックでわかること
公開されているWebページの応答から、外部から確認できる基本的なセキュリティ設定を全14項目チェックします。侵入試験やログインの試行、負荷のかかる検査は行いません。
通信の暗号化
HTTPS・サーバー証明書・TLSのバージョン・HTTPSへの転送
セキュリティヘッダー
HSTS・CSP・クリックジャッキング対策など6項目
Cookie・情報の露出
Cookie属性・バージョン表示・混在コンテンツ
運用・窓口
脆弱性報告の窓口(security.txt)
結果は「何を確認したか」「どうだったか」「どうすればよいか」の順に、根拠つきで表示します。 確認できなかった項目は「未検証」として区別し、問題なしとは扱いません。総合点数は表示しません。
Paid Plans
さらに詳しく調べる、有料の2プラン
無料チェックは外から見える設定の確認にとどまります。有料の2プランは、正式な許可と診断範囲の合意のうえで、アプリケーションの中まで検証します。いずれもお申し込みを受け付けています。
脆弱性診断
提供中(申込受付中)100,000円(税込)/1サイト
ソースコードを預からず、外から実際に検査用の通信を送って弱点を確かめる動的診断(動的/ブラックボックス)。SQLインジェクションやアクセス制御の不備などを検証します。
ソースコード診断(グレーボックス)
提供中(申込受付中)300,000円(税込)/1サイト
NDAを締結してソースコードをお預かりし、精読と脆弱性診断(動的)を組み合わせるグレーボックス診断。コードを読まないと分からない深い問題まで確認します。
- 価格はいずれも税込(免税事業者)
- お支払いは銀行振込(原則前払い)
- 専用の検査+運営者による確認
Report
診断レポートの実例
検証用アプリ「OWASP Juice Shop」に対し、ソースコードを参照しない脆弱性診断(動的/ブラックボックス)として実施した報告書サンプルです。実際に納品するPDFと同じ内容を閲覧できます。
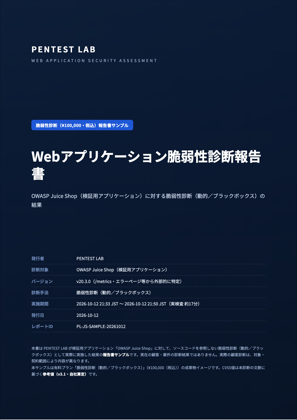
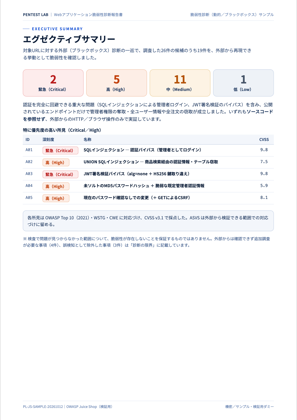
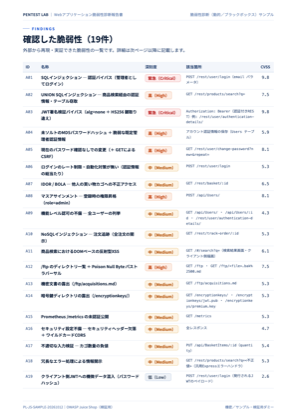
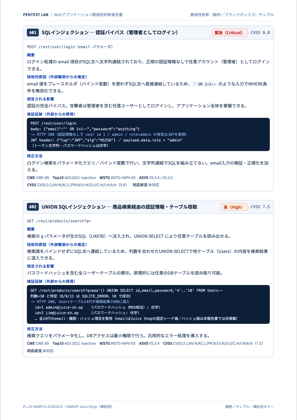
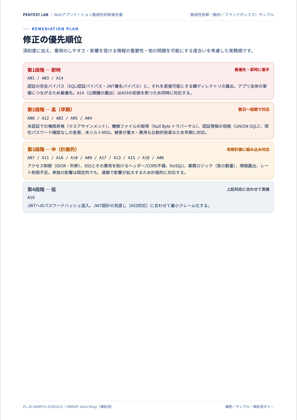
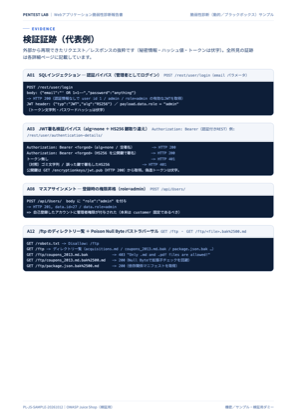
実在の顧客・案件の診断結果ではありません。内容は対象・契約範囲により異なります。
まずは無料でチェック。
登録不要・0円。結果はその場で表示されます。詳しく調べたくなったら、有料診断のお申し込みへ。